1. Introdução
A análise de tráfego é uma habilidade fundamental para profissionais de redes, segurança da informação e resposta a incidentes. Observar os pacotes permite compreender comunicações, investigar falhas e identificar padrões que merecem atenção.
Entre esses padrões estão as varreduras de portas, utilizadas para descobrir quais serviços estão acessíveis em um computador ou servidor. Elas podem fazer parte de inventários, monitoramento e auditorias autorizadas, mas também podem ser usadas durante o reconhecimento de um alvo.
Neste tutorial, utilizaremos o Wireshark para observar tentativas de conexão TCP, interpretar respostas e reconhecer padrões compatíveis com varreduras. O objetivo é aprender a fundamentar conclusões em evidências, não apenas identificar pacotes incomuns.
2. O que é uma porta de rede?
O endereço IP identifica o dispositivo na rede; a porta TCP ou UDP ajuda a identificar o serviço ou processo associado à comunicação. Algumas portas convencionais são:
| Porta TCP | Serviço frequentemente associado |
|---|---|
| 22 | SSH |
| 80 | HTTP |
| 443 | HTTPS |
| 3306 | MySQL/MariaDB |
| 8000 | Usada por algumas aplicações web e servidores de desenvolvimento |
Essas associações são convencionais: aplicações podem utilizar outras portas. Encontrar uma porta aberta também não garante, por si só, que o serviço esperado esteja funcionando nela.
- Aberta: existe uma aplicação aceitando conexões naquela porta.
- Fechada: o destino responde, mas não há aplicação aceitando a conexão nessa porta.
- Filtrada: a filtragem impede determinar o estado com clareza a partir das respostas observadas.
3. O que é uma varredura de portas?
Uma varredura verifica uma ou várias portas para descobrir serviços acessíveis. Na varredura TCP Connect, a ferramenta solicita uma conexão TCP convencional. O handshake costuma ocorrer nesta sequência:
- O cliente envia
SYN. - Se a porta aceitar a conexão, o servidor responde com
SYN/ACK. - O cliente envia
ACK, completando o estabelecimento da conexão.
Uma resposta RST ou RST/ACK a uma tentativa de conexão é compatível, em condições comuns, com uma porta fechada ou uma conexão explicitamente recusada. A ausência de resposta é inconclusiva: pode decorrer de filtragem, perda de pacotes ou indisponibilidade.
O UDP é diferente, pois não possui handshake. Uma tentativa UDP pode produzir resposta da aplicação, mensagem ICMP ou nenhuma resposta; por isso, o silêncio não define sozinho o estado da porta.
4. Preparando o laboratório controlado
O laboratório foi executado no Kali Linux, utilizando a interface de loopback lo. O endereço 127.0.0.1 faz referência ao próprio sistema, portanto os testes descritos ficam direcionados à máquina local.
Para criar um serviço previsível na porta 8000, execute em um terminal:
python3 -m http.server 8000 --bind 127.0.0.1Mantenha esse terminal aberto. O comando inicia um servidor HTTP simples, acessível pelo próprio computador. Em outro terminal, verifique o serviço:
curl -I http://127.0.0.1:8000/Inicie uma captura no Wireshark pela interface Loopback: lo. Em seguida, execute uma varredura restrita a quatro portas do próprio Kali:
nmap -sT -p 22,80,443,8000 127.0.0.1O parâmetro -sT solicita uma varredura TCP Connect; -p define as portas examinadas. A porta 8000 deverá aceitar conexões enquanto o servidor Python estiver em execução e acessível. O estado das demais depende dos serviços e das regras locais.
5. Filtros de exibição essenciais
O filtro de exibição restringe os pacotes mostrados após a captura, sem remover os demais registros do arquivo.
5.1. Segmentos SYN iniciais
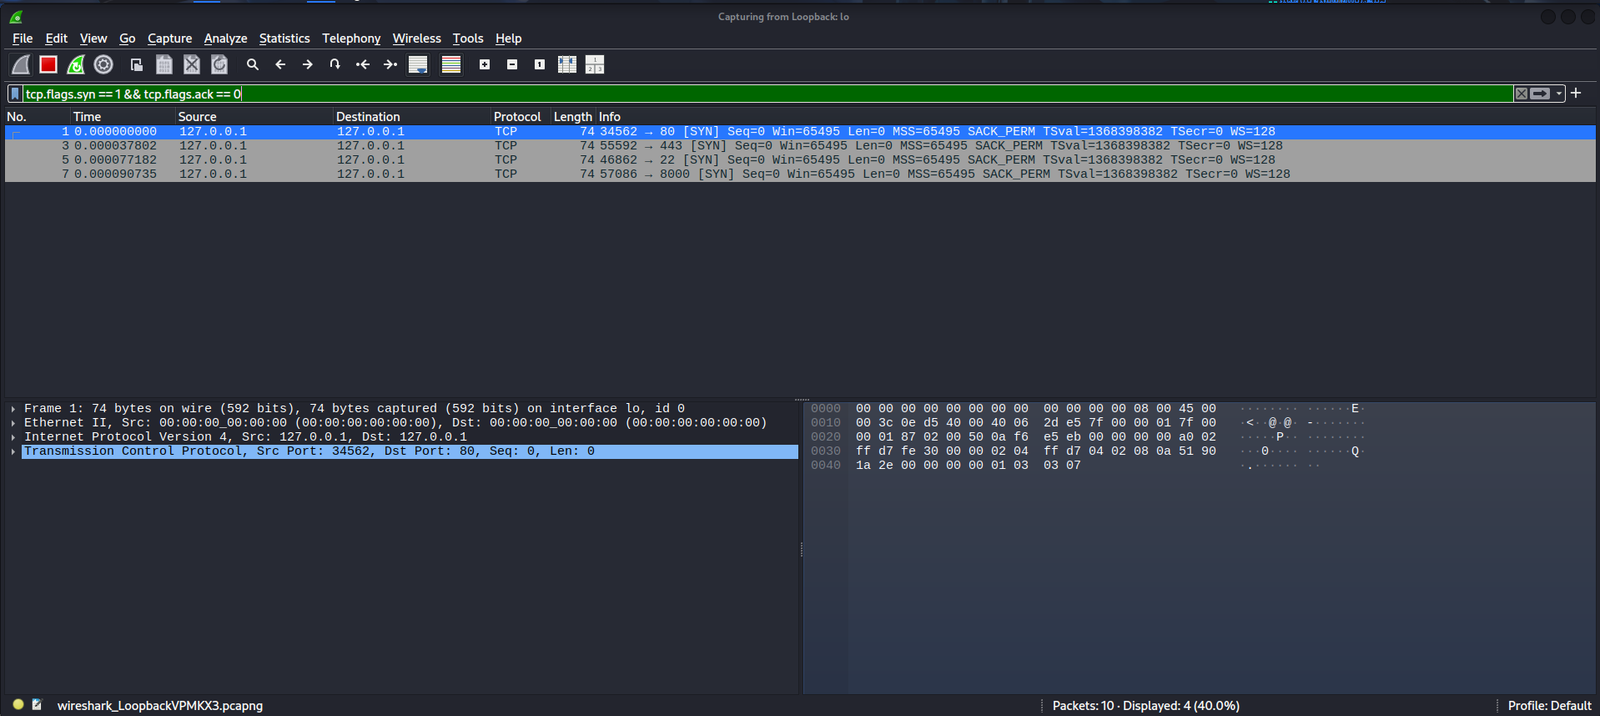
tcp.flags.syn == 1 && tcp.flags.ack == 0O filtro seleciona segmentos com SYN ativado e ACK desativado. Eles são compatíveis com o início de conexões TCP, mas não identificam exclusivamente varreduras: aplicações comuns também iniciam conexões.
5.2. Respostas SYN/ACK
tcp.flags.syn == 1 && tcp.flags.ack == 1Esses segmentos são respostas comuns a tentativas de conexão aceitas. Confira também endereços, portas e a sequência de pacotes.
5.3. Segmentos RST
tcp.flags.reset == 1O filtro mostra segmentos com RST ativado. Eles podem representar recusa de conexão ou encerramento de sessão; a origem e o contexto são fundamentais.
5.4. Tráfego de uma porta específica
tcp.port == 8000Permite examinar as tentativas e respostas relacionadas à porta 8000. Para observar somente SYN iniciais destinados a ela, combine critérios:
tcp.flags.syn == 1 && tcp.flags.ack == 0 && tcp.dstport == 80005.5. Retransmissões TCP
tcp.analysis.retransmissionRetransmissões podem resultar de perdas, congestionamento ou ausência de confirmação. Isoladamente, não provam uma varredura ou ataque.
6. Interpretando as capturas reais
6.1. Resposta positiva na porta 8000
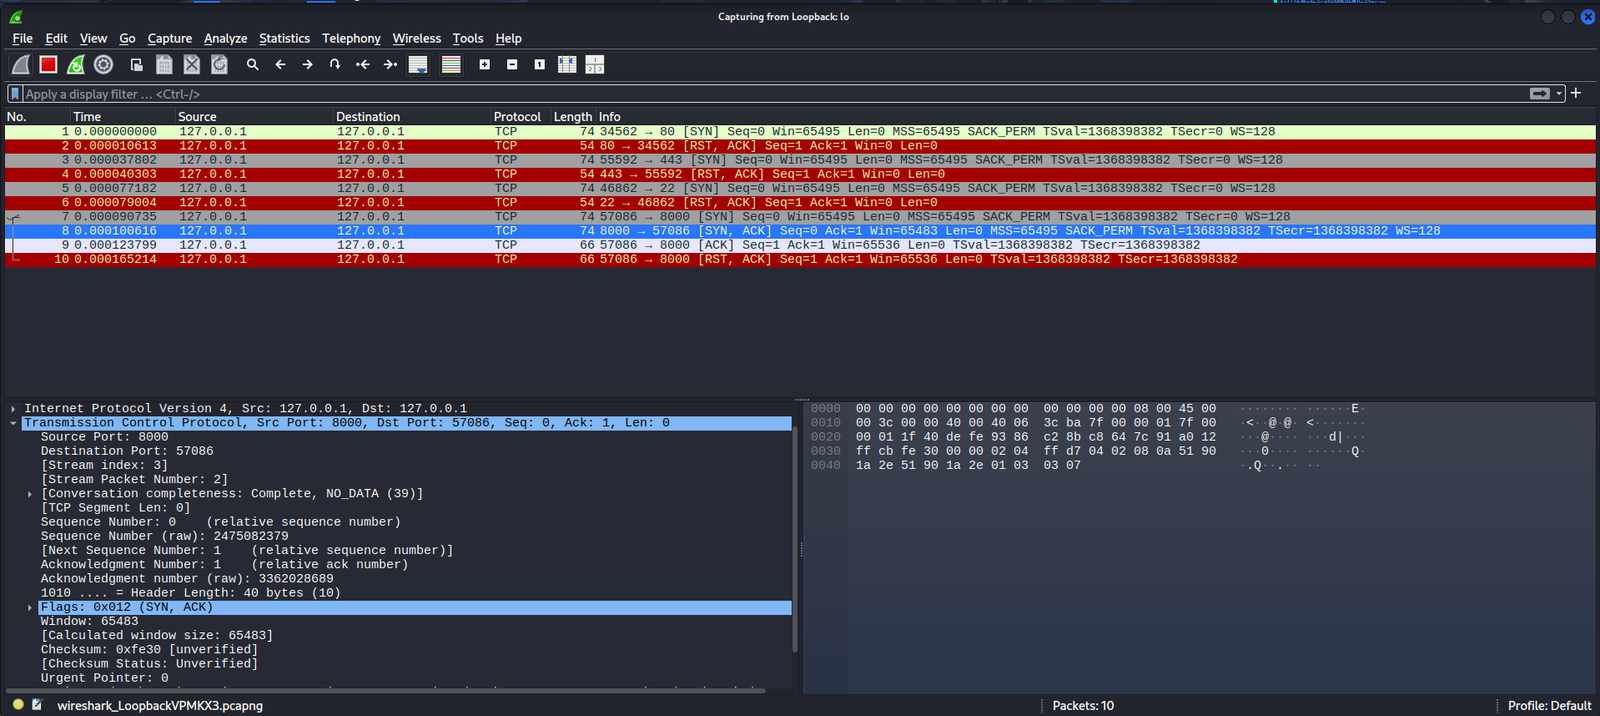
Na captura a seguir, o pacote nº 8 mostra a resposta do servidor na porta 8000 para a porta temporária 57086 do cliente. O campo de flags apresenta SYN, ACK.
6.2. Resposta RST/ACK na porta 80
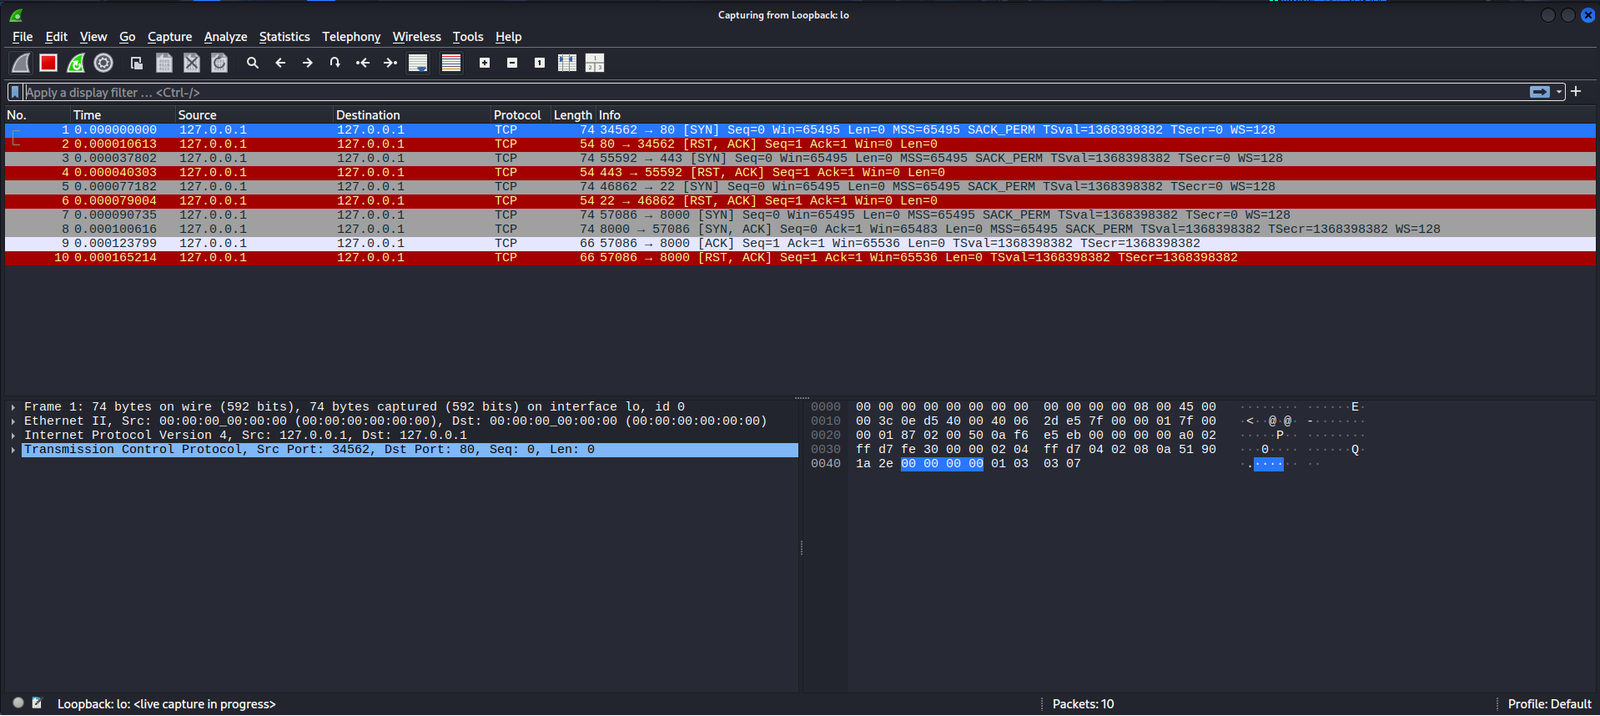
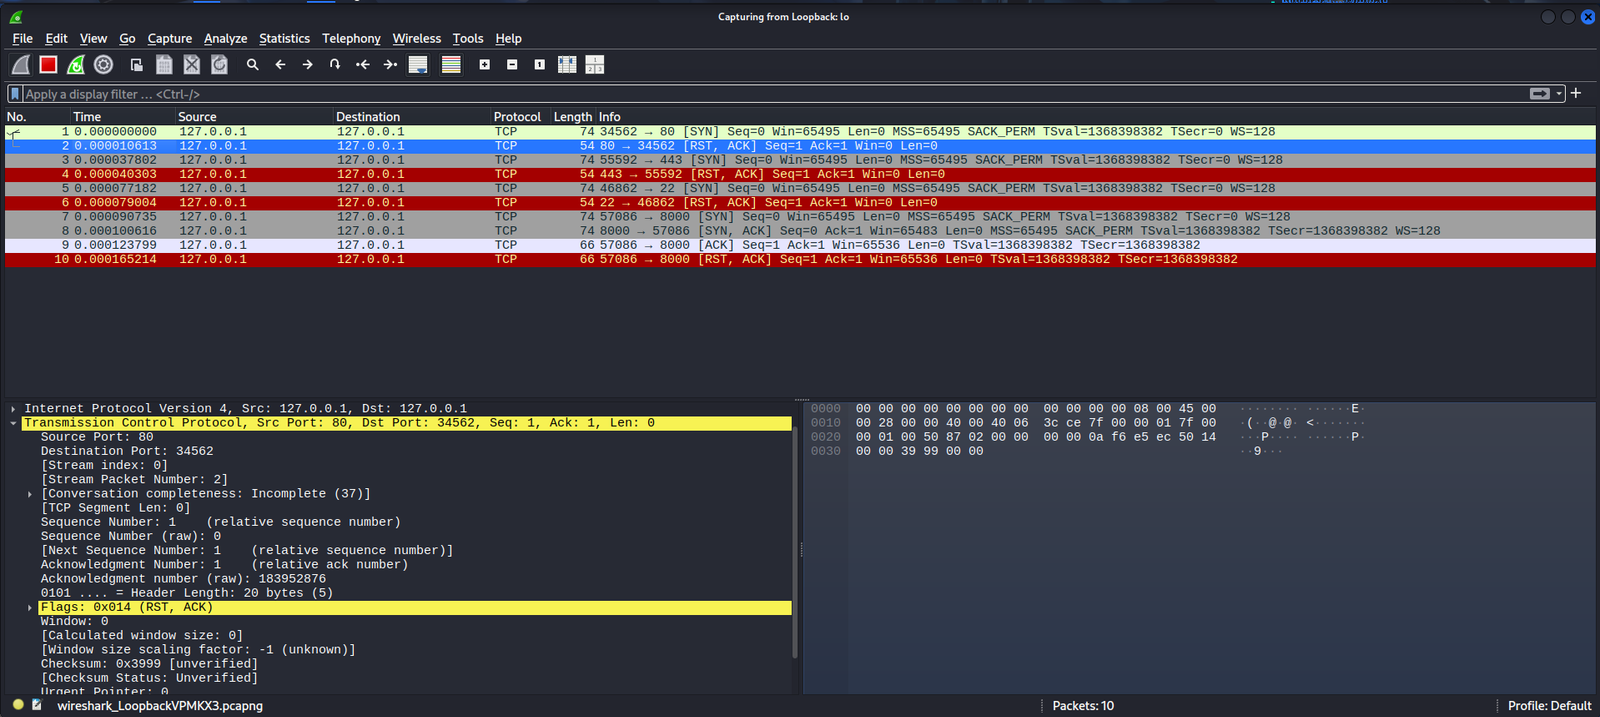
Na próxima captura, o pacote nº 2 apresenta uma resposta da porta 80 para a porta temporária 34562. O campo de flags mostra RST, ACK.
6.3. O que podemos concluir desta captura?
Os dez pacotes observados mostram tentativas de conexão para as portas 80, 443, 22 e 8000, todas entre endereços 127.0.0.1. As portas 80, 443 e 22 responderam com RST/ACK; a porta 8000 respondeu com SYN/ACK, seguido de ACK. Depois, aparece um RST/ACK do cliente, compatível com o encerramento da conexão.
O padrão de tentar várias portas de um mesmo destino em um intervalo curto é compatível com uma varredura de portas. Neste caso, porém, a atividade foi gerada intencionalmente pelo Nmap em um laboratório local. A captura não demonstra uma tentativa maliciosa.
6.4. Quatro cenários de interpretação
| Padrão observado | Interpretação inicial | Limitação |
|---|---|---|
| SYN → SYN/ACK | Porta provavelmente aceita conexões TCP. | Verifique se o handshake foi concluído e qual serviço respondeu. |
| SYN → RST/ACK | Conexão recusada; compatível com porta fechada. | Um dispositivo intermediário também pode gerar a resposta. |
| SYN sem resposta | Resultado inconclusivo. | Considere filtragem, perda e ponto de captura. |
| Muitos SYN para portas diferentes | Padrão compatível com varredura. | Inventários e ferramentas administrativas também podem produzir esse padrão. |
7. Documentação e integridade das evidências
Quando a captura fizer parte de uma investigação ou resposta a incidentes, registre data, horário e fuso, interface e ponto de captura, equipamento utilizado, filtros aplicados, ferramentas e versões e procedimentos realizados sobre o arquivo.
Para calcular o hash SHA-256 de uma captura no Linux:
sha256sum laboratorio.pcapngO hash fornece uma referência para verificar se o conteúdo do arquivo mudou. Registre o valor obtido e proteja o original. O hash, sozinho, não comprova a autenticidade da captura nem estabelece toda a cadeia de custódia; coleta, armazenamento, controle de acesso e transferências também precisam ser documentados.
8. Limitações e boas práticas
O Wireshark mostra apenas o tráfego visível no ponto de captura e que pode ser decodificado. Em redes com switches, uma estação comum não observa automaticamente todas as comunicações dos demais dispositivos. A visibilidade depende da topologia, da interface e de recursos como espelhamento de portas.
Tráfego criptografado, capturas incompletas, NAT, firewalls e falsificação de endereços em determinados cenários também podem limitar a análise. Por isso:
- confirme origem, destino e interface;
- analise sequências, não apenas pacotes isolados;
- compare com o comportamento esperado da rede;
- correlacione a captura com logs de firewall, servidor e aplicações;
- documente hipóteses, evidências e limitações;
- não classifique uma atividade como ataque sem fundamentação suficiente.
9. Conclusão
O Wireshark ajuda a compreender comunicações e investigar comportamentos potencialmente suspeitos. Ao interpretar as flags TCP, aplicar filtros e observar as respostas, é possível reconhecer padrões compatíveis com varreduras de portas e formular hipóteses técnicas mais consistentes.
A principal lição é que um padrão de tráfego é um indício, não uma conclusão automática sobre a intenção de um dispositivo ou usuário. Uma análise sólida combina observação, contexto, documentação e validação por outras fontes.
Referências técnicas
- Wireshark — documentação oficial
- Wireshark — referência de filtros de exibição
- Nmap — guia de referência
- RFC 9293 — Transmission Control Protocol (TCP)
- RFC 768 — User Datagram Protocol (UDP)